



Tiêu chuẩn bảo mật dữ liệu cấp Enterprise: Vì sao các định chế tài chính và ngân hàng lựa chọn Salesforce?
Với ngân hàng và tổ chức tài chính, bảo mật dữ liệu không chỉ là yêu cầu kỹ thuật mà còn là điều kiện để duy trì niềm tin của khách hàng và đáp ứng các nghĩa vụ quản lý. Hệ thống phải bảo vệ thông tin nhạy cảm, kiểm soát ai được phép truy cập, ghi nhận hoạt động sử dụng dữ liệu và hỗ trợ tổ chức quản trị rủi ro trong môi trường có nhiều bộ phận cùng làm việc.
Bảo mật dữ liệu Salesforce là một trong những yếu tố khiến nền tảng này được các doanh nghiệp lớn cân nhắc khi xây dựng hệ thống quản lý khách hàng. Salesforce cung cấp nhiều lớp kiểm soát bảo mật, khả năng phân quyền, giám sát hoạt động và lựa chọn bảo vệ dữ liệu phù hợp với từng nhu cầu triển khai. Tuy nhiên, không có nền tảng nào tự động bảo đảm an toàn tuyệt đối chỉ nhờ sử dụng phần mềm. Hiệu quả bảo mật còn phụ thuộc vào cấu hình, quy trình quản trị, cách tích hợp và trách nhiệm của tổ chức sử dụng.
Đối với các định chế tài chính, câu hỏi quan trọng không chỉ là hệ thống có những tính năng bảo mật nào, mà còn là doanh nghiệp có thể thiết kế và vận hành các cơ chế kiểm soát đó như thế nào để đáp ứng yêu cầu thực tế.
Vì sao ngân hàng và tổ chức tài chính cần tiêu chuẩn bảo mật cấp Enterprise?
Ngân hàng và tổ chức tài chính xử lý nhiều loại thông tin có mức độ nhạy cảm cao, từ dữ liệu định danh, lịch sử giao dịch đến hồ sơ khách hàng và thông tin phục vụ hoạt động kinh doanh. Việc truy cập không đúng thẩm quyền, rò rỉ dữ liệu hoặc gián đoạn hệ thống có thể gây thiệt hại tài chính, ảnh hưởng đến uy tín và làm phát sinh nghĩa vụ pháp lý.
Độ phức tạp còn tăng khi dữ liệu được sử dụng bởi nhiều bộ phận như kinh doanh, chăm sóc khách hàng, quản lý rủi ro và vận hành. Mỗi nhóm cần quyền truy cập khác nhau để thực hiện nhiệm vụ, nhưng tổ chức vẫn phải bảo đảm thông tin chỉ được sử dụng trong phạm vi cho phép. Nếu quyền truy cập quá rộng, nguy cơ lộ lọt dữ liệu tăng lên. Nếu kiểm soát quá chặt mà không có thiết kế hợp lý, nhân viên có thể gặp khó khăn khi xử lý công việc.
Vì vậy, bảo mật cấp Enterprise cần được xây dựng theo nhiều lớp, bao gồm xác thực người dùng, phân quyền, bảo vệ dữ liệu, theo dõi hoạt động và quy trình ứng phó sự cố. Các lớp này phải phối hợp với nhau để giảm nguy cơ truy cập trái phép và giúp tổ chức phát hiện những hành vi bất thường.
Ngoài yêu cầu kỹ thuật, ngân hàng còn phải xem xét các quy định pháp luật, tiêu chuẩn ngành và chính sách nội bộ áp dụng cho từng loại dữ liệu. Việc lựa chọn nền tảng công nghệ cần đi cùng quá trình đánh giá tuân thủ, xác định trách nhiệm giữa các bên và kiểm tra khả năng đáp ứng trong môi trường vận hành thực tế.
Bảo mật dữ liệu Salesforce được xây dựng qua những lớp nào?
Salesforce cung cấp nhiều cơ chế bảo mật để doanh nghiệp thiết kế hệ thống theo yêu cầu quản trị. Điểm quan trọng là các cơ chế này có thể được kết hợp để kiểm soát từ danh tính người dùng đến phạm vi dữ liệu họ được phép xem và thao tác.
Kiểm soát danh tính và quyền truy cập là lớp bảo vệ đầu tiên. Doanh nghiệp có thể cấu hình xác thực đa yếu tố, quản lý thông tin đăng nhập và phân quyền theo vai trò. Trong môi trường ngân hàng, nhân viên kinh doanh, chuyên viên chăm sóc khách hàng và cấp quản lý không nhất thiết được truy cập cùng một tập dữ liệu. Việc phân quyền phù hợp giúp hạn chế khả năng xem hoặc chỉnh sửa thông tin ngoài phạm vi công việc.
Kiểm soát quyền truy cập dữ liệu giúp doanh nghiệp xác định người dùng nào có thể xem, tạo, chỉnh sửa hoặc xóa thông tin. Salesforce hỗ trợ các cơ chế như hồ sơ quyền, bộ quyền và quy tắc chia sẻ dữ liệu. Khi được thiết kế đúng, tổ chức có thể giới hạn khả năng truy cập theo chức năng, nhóm làm việc hoặc phạm vi dữ liệu cần thiết, thay vì mặc định cho phép mọi nhân viên xem toàn bộ hồ sơ khách hàng.
Mã hóa và bảo vệ thông tin nhạy cảm là một khía cạnh khác cần được đánh giá. Salesforce cung cấp các khả năng bảo vệ dữ liệu, trong đó có Salesforce Shield với những tính năng như Platform Encryption, Event Monitoring và Field Audit Trail tùy theo sản phẩm, cấu hình và giấy phép sử dụng. Các tính năng này có thể hỗ trợ doanh nghiệp tăng cường bảo vệ trường dữ liệu nhạy cảm, theo dõi hoạt động và duy trì lịch sử thay đổi. Tuy nhiên, phạm vi mã hóa, khả năng lưu giữ nhật ký và yêu cầu cấp phép cần được xác minh cụ thể trước khi triển khai.
Cuối cùng, giám sát và kiểm toán giúp tổ chức theo dõi cách hệ thống được sử dụng. Nhật ký hoạt động và dữ liệu kiểm toán phù hợp có thể hỗ trợ phát hiện hành vi bất thường, điều tra sự cố và phục vụ quá trình rà soát nội bộ. Đối với ngân hàng, đây là cơ sở quan trọng để xây dựng quy trình kiểm soát có thể kiểm tra, thay vì chỉ dựa vào chính sách trên giấy tờ.
Kiến trúc hạ tầng Salesforce hỗ trợ an toàn thông tin ra sao?
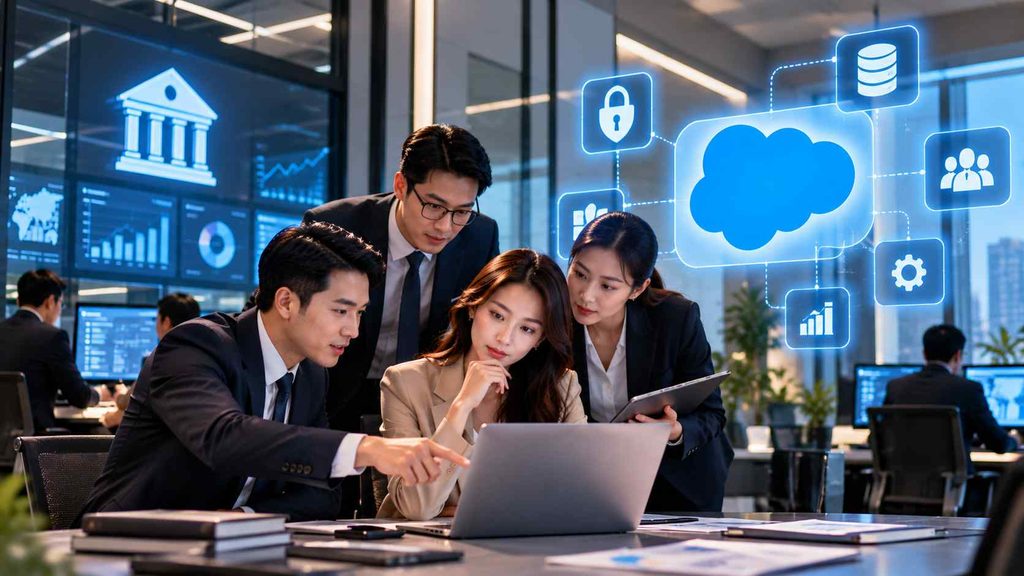
Bên cạnh các tính năng bảo mật ứng dụng, doanh nghiệp cần xem xét kiến trúc hạ tầng nơi dữ liệu được lưu trữ và xử lý. Với mô hình điện toán đám mây, nhà cung cấp chịu trách nhiệm đối với một phần hạ tầng nền tảng, trong khi khách hàng vẫn phải quản lý nhiều khía cạnh như người dùng, quyền truy cập, cấu hình, dữ liệu và các kết nối do mình triển khai.
Salesforce vận hành nền tảng đám mây với các cơ chế bảo vệ hạ tầng và cung cấp thông tin về bảo mật, tình trạng dịch vụ cùng các hoạt động quản trị liên quan. Điều này giúp doanh nghiệp có cơ sở để đánh giá nhà cung cấp trong quá trình thẩm định công nghệ. Tuy nhiên, tổ chức tài chính cần kiểm tra tài liệu bảo mật, phạm vi dịch vụ, vị trí xử lý dữ liệu, điều khoản hợp đồng và các yêu cầu cụ thể áp dụng cho hệ thống dự kiến sử dụng.
Một yếu tố quan trọng khác là khả năng kết nối với hệ thống hiện hữu. Salesforce có thể được tích hợp với các ứng dụng nội bộ và nền tảng bên ngoài, nhưng mỗi kết nối cũng tạo ra một điểm cần kiểm soát. Doanh nghiệp phải xác định dữ liệu nào được truyền đi, cơ chế xác thực giữa các hệ thống, phạm vi quyền của tài khoản tích hợp và cách giám sát hoạt động trao đổi dữ liệu. Một nền tảng được cấu hình tốt vẫn có thể gặp rủi ro nếu các kết nối bên ngoài không được quản lý đúng cách.
Đối với các tổ chức có yêu cầu nghiêm ngặt về tính sẵn sàng, khả năng khôi phục và tính liên tục của hoạt động, việc đánh giá cũng cần bao gồm phương án xử lý sự cố, sao lưu hoặc khôi phục theo phạm vi dịch vụ, trách nhiệm của nhà cung cấp và kế hoạch ứng phó của chính doanh nghiệp. Không nên mặc định rằng sử dụng dịch vụ đám mây đồng nghĩa với việc mọi rủi ro vận hành đã được loại bỏ.
Salesforce có đồng nghĩa với việc đáp ứng mọi tiêu chuẩn tuân thủ ngân hàng?
Không. Đây là điểm cần làm rõ khi đánh giá nền tảng cho lĩnh vực tài chính. Một nhà cung cấp có các chứng nhận hoặc báo cáo kiểm soát bảo mật không đồng nghĩa với việc mọi hệ thống được xây dựng trên nền tảng đó tự động đáp ứng toàn bộ yêu cầu pháp lý và tiêu chuẩn ngành.
Salesforce công bố thông tin về các chứng nhận, đánh giá và chương trình tuân thủ áp dụng cho những dịch vụ nhất định. Doanh nghiệp cần kiểm tra phạm vi cụ thể của từng chứng nhận, dịch vụ được bao phủ, thời hạn hiệu lực và điều kiện áp dụng. Những yêu cầu như bảo vệ dữ liệu cá nhân, lưu trữ hồ sơ, kiểm toán, kiểm soát truy cập và quản lý dữ liệu xuyên biên giới còn phụ thuộc vào quy định của từng quốc gia, loại hình tổ chức và mô hình triển khai.
Đối với ngân hàng tại Việt Nam, quá trình thẩm định cần đối chiếu giải pháp dự kiến với các quy định hiện hành về an toàn thông tin, bảo vệ dữ liệu cá nhân, hoạt động ngân hàng và yêu cầu quản trị nội bộ có liên quan. Doanh nghiệp cũng cần làm rõ trách nhiệm của nhà cung cấp và đơn vị triển khai, cơ chế xử lý sự cố, quyền kiểm tra, việc sử dụng nhà thầu phụ và các điều khoản liên quan đến dữ liệu.
Trước khi đưa hệ thống vào vận hành, tổ chức nên thực hiện đánh giá rủi ro, kiểm thử cấu hình, rà soát quyền truy cập và xác nhận các biện pháp kiểm soát đã được thiết lập. Bộ phận công nghệ thông tin, an toàn thông tin, pháp chế và các đơn vị nghiệp vụ cần phối hợp để bảo đảm giải pháp đáp ứng cả yêu cầu kỹ thuật lẫn yêu cầu vận hành.
Doanh nghiệp cần làm gì để triển khai Salesforce an toàn?
Để khai thác hiệu quả các cơ chế bảo mật của Salesforce, doanh nghiệp nên bắt đầu bằng việc phân loại dữ liệu và xác định mức độ nhạy cảm của từng nhóm thông tin. Dữ liệu định danh, thông tin giao dịch và hồ sơ khách hàng có thể cần những mức kiểm soát khác nhau. Việc xác định rõ dữ liệu nào được phép lưu trữ, ai được quyền truy cập và dữ liệu được sử dụng cho mục đích gì sẽ tạo cơ sở cho thiết kế hệ thống.
Tiếp theo, doanh nghiệp cần xây dựng mô hình phân quyền theo nguyên tắc chỉ cấp quyền cần thiết cho từng nhiệm vụ. Quyền truy cập cần được rà soát định kỳ, đặc biệt khi nhân viên thay đổi vị trí hoặc rời tổ chức. Các tài khoản quản trị và tài khoản tích hợp cũng cần được kiểm soát chặt chẽ, bởi chúng có thể sở hữu phạm vi quyền rộng hơn tài khoản thông thường.
Ở giai đoạn thiết kế, doanh nghiệp nên xác định những tính năng bảo mật cần sử dụng, yêu cầu nhật ký kiểm toán, cơ chế giám sát và các quy tắc quản lý dữ liệu. Những cấu hình quan trọng cần được kiểm thử trước khi đưa vào môi trường vận hành chính thức. Đồng thời, cần xây dựng quy trình xử lý sự cố, phân công trách nhiệm rõ ràng và đào tạo nhân viên về cách sử dụng dữ liệu an toàn.
Sau khi triển khai, bảo mật phải tiếp tục được duy trì thông qua việc rà soát quyền, kiểm tra nhật ký, cập nhật cấu hình và đánh giá rủi ro khi hệ thống thay đổi. Doanh nghiệp cũng cần theo dõi các kết nối mới, ứng dụng bổ sung và thay đổi quy trình để tránh tạo ra những lỗ hổng ngoài dự kiến.
Bảo mật dữ liệu Salesforce không chỉ phụ thuộc vào công nghệ, mà còn nằm ở cách doanh nghiệp thiết kế, kiểm soát và vận hành hệ thống. Với ngân hàng và các định chế tài chính, lựa chọn nền tảng phù hợp cần đi cùng quá trình đánh giá tuân thủ, quản trị rủi ro và thiết lập cơ chế kiểm soát xuyên suốt. WBLGroup đồng hành cùng doanh nghiệp đánh giá nhu cầu, rà soát quy trình và xây dựng lộ trình triển khai Salesforce phù hợp với yêu cầu quản trị và mục tiêu chuyển đổi số.